
Онлайн-навчання · модуль 2 з 3 · реєстрацію відкрито
Цифрова операційна стійкість (DORA)
НАСУ запрошує фахівців страхового ринку до онлайн-навчання з європейського регулювання цифрової операційної стійкості, яке проводиться у межах програми міжнародного співробітництва STEP IN 2 EU. П'ять днів «від основ до практики» – від логіки Регламенту до дорожньої карти впровадження для українського страховика.
7–11 грудня 2026
10:00–14:00 за Києвом
Zoom
з перекладом українською
безкоштовно
Відкрито для всіх учасників страхового ринку, незалежно від членства в НАСУ
Digital
Operational
Resilience
Act

duration
5 днів
з 7 по 11 грудня 2026 року, понеділок–пʼятниця
time
10:00–14:00
за київським часом + самостійне опрацювання матеріалів
platform
Zoom
персональне посилання надходить на e-mail після реєстрації
language
EN → UA
лектори – англійською, синхронний переклад українською
certificate
Сертифікат
НАСУ – за умови відвідуваності не менше 80%
price
0 грн
навчальні матеріали модуля отримують усі учасники
// why_dora
Чому DORA стосується кожного страховика
Донедавна вимоги до кібербезпеки та ІТ у ЄС були розпорошені. Регламент (ЄС) 2022/2554 обʼєднав їх в один обовʼязковий стандарт: цифрові й операційні ризики фінансова установа має сприймати так само серйозно, як фінансові. DORA складається з пʼяти блоків:
nasu@step-in-2-eu: ~/dora
$ dora --scope insurers
# Regulation (EU) 2022/2554 · applies since 17.01.2025
[01] ICT risk management
art. 5–16
[02] Incident reporting
art. 17–23
[03] Resilience testing
art. 24–27
[04] ICT third-party risk
art. 28–44
[05] Information sharing
art. 45
$ nasu train --days 5
01
Управління ІКТ-ризиками
Система захисту, виявлення загроз, реагування та відновлення під відповідальністю органу управління.
ст. 5–16
02
Інциденти та звітність
Класифікація інцидентів і повідомлення регулятора про суттєві у встановлені строки.
ст. 17–23
03
Тестування стійкості
Від сканування вразливостей до тестування на проникнення на основі реальних загроз (TLPT).
ст. 24–27
04
Ризик ІТ-постачальників
Хмарні сервіси, ПЗ, аутсорсинг: договірні умови, реєстр інформації, стратегії виходу.
ст. 28–44
05
Обмін інформацією
Обмін даними про кіберзагрози та вразливості між фінансовими установами.
ст. 45
Для українських страховиків DORA – цільова модель на шляху євроінтеграції. Тема для більшості компаній нова, тому модуль починається з основ.
// program
Програма модуля
Перший день формує спільне розуміння теми, наступні поглиблюють окремі складові, завершальний день підсумовується дорожньою картою впровадження. Щодня – з 10:00 до 14:00, наприкінці – сесія питань-відповідей.
Навчання проводять експерти zeb.consulting (Німеччина) англійською мовою із синхронним перекладом українською.
DAY_01
07
грудня · понеділок
ст. 1–4 · NIS2
Вступ до DORA
Поняття цифрової операційної стійкості і чому вона стала регуляторним пріоритетом: залежність страховиків від ІТ, хмарні сервіси, аутсорсинг, кібератаки на фінансовий сектор. Пʼять складових Регламенту, сфера застосування і принцип пропорційності, звʼязок із системою управління компанією та співвідношення з NIS2.
DAY_02
08
грудня · вівторок
ст. 5–16
Система управління ІКТ-ризиками
Роль і відповідальність органу управління. Реєстр ІКТ-активів і визначення їх критичності; захист, виявлення, реагування й відновлення; план безперервності та відновлення ІТ-систем; періодичний перегляд системи.
DAY_03
09
грудня · середа
ст. 17–23 · 2024/1772 · 2025/301
Управління інцидентами та звітність
Критерії суттєвості інциденту і порогові значення: клієнти й контрагенти, тривалість і простій, географія, втрачені дані, економічні наслідки, критичність послуг. Типові помилки класифікації, відмінність суттєвого інциденту від значної кіберзагрози, строки й склад початкового, проміжного та підсумкового звітів.
4h
початкове повідомлення – після визнання інциденту суттєвим (не пізніше 24 год від виявлення)
72h
проміжний звіт – після початкового повідомлення
1M
підсумковий звіт – після останнього проміжного
ст. 19 Регламенту (ЄС) 2022/2554; ст. 5 Делегованого регламенту (ЄС) 2025/301
DAY_04
10
грудня · четвер
ст. 24–27 · TIBER-EU
Тестування стійкості та TLPT
Від базового рівня (сканування вразливостей, оцінки безпеки) до тестування на проникнення на основі реальних загроз. Методологія TIBER-EU: ролі команд, розвіддані про загрози, етапи тестування. Хто зобовʼязаний проходити TLPT і як часто.
DAY_05
11
грудня · пʼятниця
ст. 28–45 · roadmap
Ризик третіх сторін, концентраційний ризик і дорожня карта
Обовʼязкові договірні умови з ІТ-постачальниками, реєстр інформації про ІТ-послуги, критично важливі функції. Концентраційний ризик хмарних провайдерів, взаємозамінність і стратегії виходу. Нагляд за критичними постачальниками ІКТ-послуг, обмін інформацією про загрози. Практична дорожня карта впровадження DORA.
Послідовність тем і розподіл матеріалу між днями орієнтовні та можуть коригуватися. Загальний зміст і обсяг модуля зберігаються.
// speakers
Лектори
Програму проводять експерти zeb – провідної європейської консалтингової компанії, що спеціалізується на фінансових послугах. Обидва експерти працюватимуть упродовж усього тижня, чергуючись залежно від теми; окремі сесії можуть вести колеги з їхніх команд.
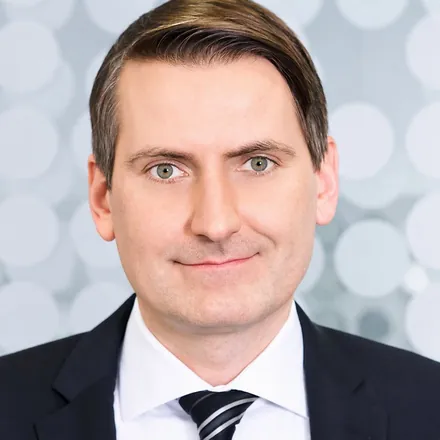
$ whoami
Д-р Федор-Іммануель Ран
Dr. Fedor-Immanuel Rahn · партнер zeb
Консультує банки та інші фінансові установи з питань ІКТ-врядування, аутсорсингу, операційної стійкості та регуляторної трансформації. Серед його проєктів – запровадження системи ІТ-врядування на основі COBIT, реорганізація управління аутсорсингом, побудова процесів врядування, ризик-менеджменту й комплаєнсу – тобто саме ті напрями, яких стосується DORA. У zeb з 2009 року; спеціалізується на організаційній трансформації, операційній ефективності та впровадженні регуляторних вимог.
Освіта: докторський ступінь з фінансів (Університет Ґете, Франкфурт-на-Майні), ділове адміністрування (Університет Байройта), міжнародний бізнес (Гельсінкська школа економіки).
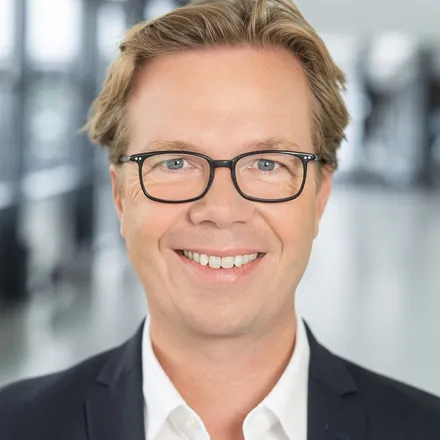
$ whoami
Д-р Дірк Голлендер
Dr. Dirk Holländer · експертний партнер zeb
Консультує глобальні системно важливі банки та великі європейські фінансові установи зі складних питань стратегії, організації та трансформації. У zeb з 1999 року, партнер – з 2009 року. З 2022 року очолює zeb.business school, де працює як коуч, тренер і лектор.
Освіта: ділове адміністрування та комерція (Університет Падерборна; Melbourne Mt. Eliza Business School, Австралія), докторський ступінь з банківської справи та фінансів (Університет Падерборна) зі спеціалізацією на управлінні активами й пасивами (ALM) та казначействі. Був ад’юнкт-професором банківської справи та фінансів в RMIT University (Австралія).
Мова навчання – англійська, із синхронним перекладом українською.
// how_it_works
Як проходить навчання
01
Реєстрація
Заповніть коротку форму – участь безкоштовна. Заповнена форма є заявкою на участь.
02
Підключення
Персональне посилання на Zoom і матеріали надходять на пошту, вказану під час реєстрації.
03
Навчальні дні
Пʼять вебінарів з 10:00 до 14:00 англійською із синхронним перекладом українською. Кожен день завершується сесією питань-відповідей.
04
Самостійна робота
Опрацювання навчальних матеріалів модуля, які отримують усі учасники.
05
Сертифікат
Сертифікат НАСУ – за умови відвідуваності не менше 80%. Тестування знань не передбачено.
Важливо: під час реєстрації вказуйте коректну робочу пошту – саме за нею ведеться облік відвідуваності та формується сертифікат.
// audience
Для кого
керівники інформаційної безпеки (CISO)
ризик-менеджери
ІТ-керівники
фахівці з безперервності бізнесу
внутрішній аудит
комплаєнс
члени правління
члени наглядових рад
DORA робить цифрову стійкість прямою відповідальністю органу управління, тому навчання корисне і керівникам компаній. Якщо в компанії немає окремих посад CISO чи ризик-менеджера, запрошуємо фахівців, які виконують ці функції за сумісництвом або відповідають за ІТ і безперервність діяльності.
Навчання відкрите для всіх учасників страхового ринку незалежно від членства в НАСУ.
// legal_basis
Нормативна база
DORA
Регламент (ЄС) 2022/2554, застосовується з 17 січня 2025 року
↗
Directive
Директива (ЄС) 2022/2556 (супровідна)
↗
RTS 2024/1772
критерії класифікації ІКТ-інцидентів
↗
RTS 2025/301
зміст і строки звітів про суттєві інциденти
↗
TIBER-EU
методологія тестування на основі розвідданих про загрози
↗
Посилання ведуть на офіційні тексти на EUR-Lex (англійською) і сторінку ЄЦБ про TIBER-EU.
// modules[3]
Цикл із трьох модулів
Модуль 2 · 7–11 грудня 2026 · реєстрація відкрита
Цифрова операційна стійкість (DORA)
Ви на сторінці цього модуля.
Модуль 3 · 25–29 січня 2027
Solvency II (Огляд 2024)
Оновлений режим платоспроможності страховиків.
DORA
Зареєструйтеся на навчання
Участь безкоштовна. Посилання на Zoom і матеріали надійдуть на вашу робочу пошту.
Програма міжнародного співробітництва STEP IN 2 EU співфінансується урядами Німеччини та Норвегії, Європейським Союзом у межах ініціативи EU4Business, а також урядами Литви та Естонії. Програма імплементується Deutsche Gesellschaft für Internationale Zusammenarbeit (GIZ) GmbH.